ED25519 · ECDSA · SECURE ENCLAVE
SSH-Schlüssel erzeugen
auf dem iPhone.
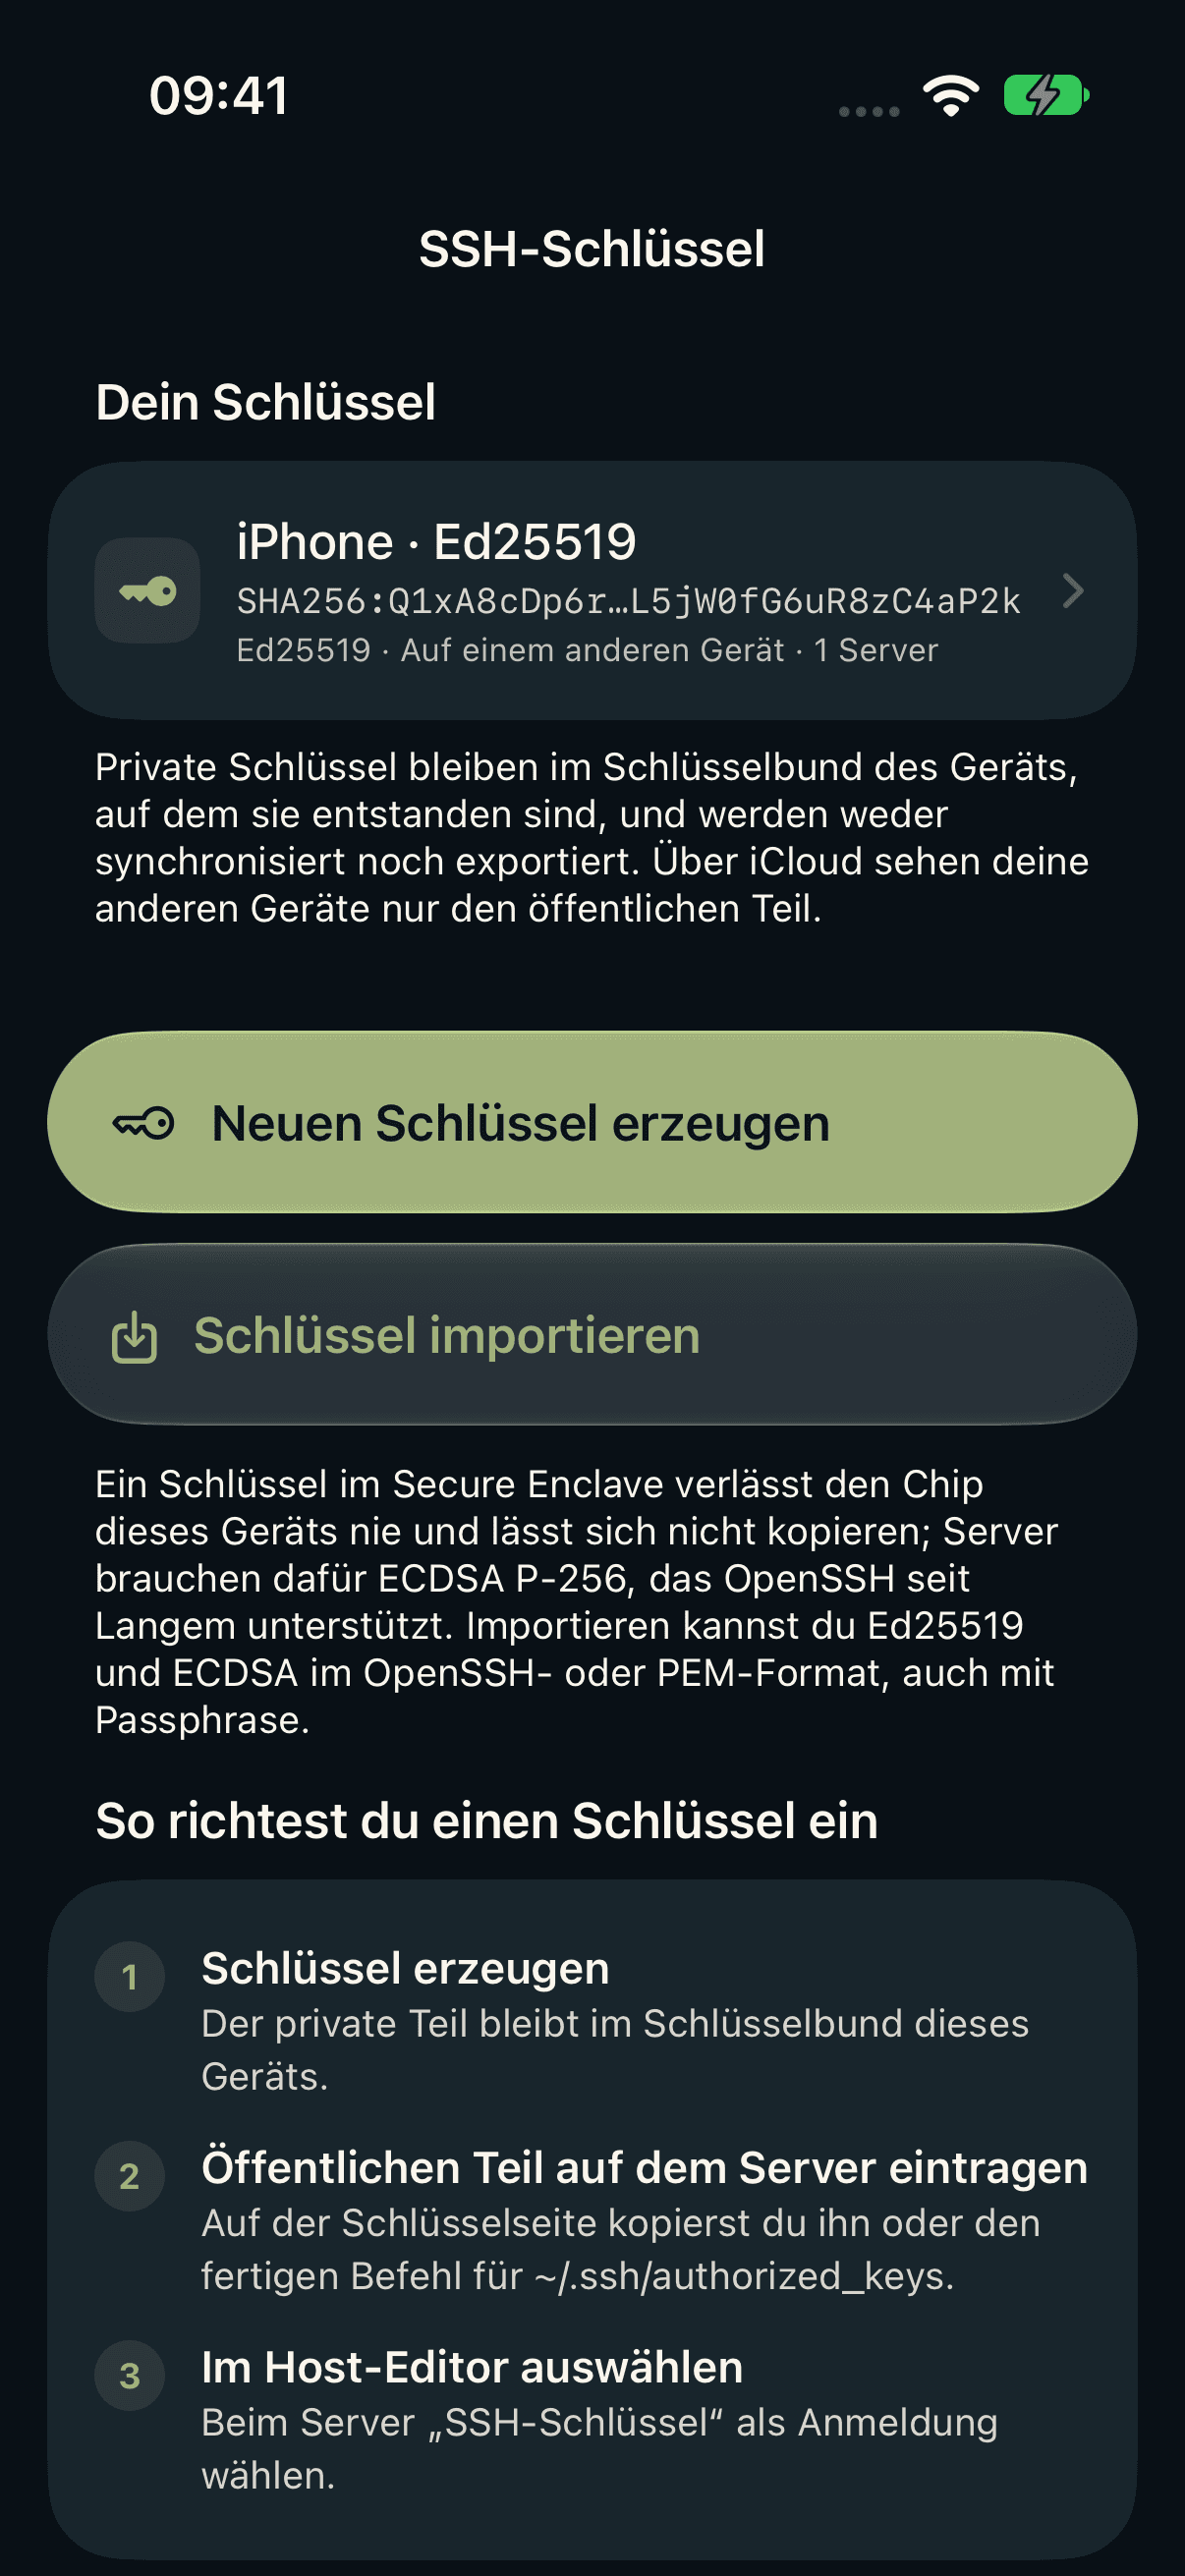
Erzeuge auf geeigneten Geräten einen Schlüssel im Secure Enclave oder nutze Ed25519 im Schlüsselbund. Vorhandene Ed25519- und ECDSA-Schlüssel lassen sich importieren. Hinterlege den öffentlichen Teil auf deinem Server und wähle den Schlüssel im Host.
Sag mir BescheidSchlüssel erzeugen und einrichten
Schlüssel erzeugen oder importieren
Öffne Einstellungen → SSH-Schlüssel. Auf geeigneten Geräten stehen Secure Enclave mit ECDSA P-256 und Ed25519 im Schlüsselbund zur Wahl. Importiert werden Ed25519 und ECDSA, auch passwortgeschützte OpenSSH-Schlüssel.
Auf dem Server hinterlegen
Kopiere auf der Detailseite den Befehl und führe ihn einmal auf dem Server aus. Er ergänzt den öffentlichen Schlüssel in ~/.ssh/authorized_keys.
Im Host auswählen
Wähle im Host-Editor als Anmeldung „SSH-Schlüssel“ und den auf diesem Gerät verfügbaren Schlüssel.
Was auf dem Server passiert
Der öffentliche Teil steht als eine Zeile in ~/.ssh/authorized_keys des angemeldeten Benutzers. Ed25519 beginnt mit ssh-ed25519; ECDSA mit ecdsa-sha2-nistp256, ecdsa-sha2-nistp384 oder ecdsa-sha2-nistp521.
Führe den Befehl auf dem Server aus, zum Beispiel in einer Sitzung, in der du dich mit deinem Passwort angemeldet hast. Wenn die Anmeldung per Schlüssel danach nicht klappt, prüfe auf dem Server die Rechte: Das Verzeichnis ~/.ssh gehört nur dir, authorized_keys ist nur für dich lesbar und schreibbar.
# Beispiel auf dem Server
chmod 700 ~/.ssh
chmod 600 ~/.ssh/authorized_keys
Wo der private Schlüssel bleibt
Private Schlüssel bleiben im gerätegebundenen Schlüsselbund; Secure-Enclave-Schlüssel lassen sich nicht exportieren. iCloud gleicht nur öffentliche Schlüsseldaten und Namen ab. Jedes Gerät benötigt einen eigenen verfügbaren privaten Schlüssel.
Unterstützte Schlüsseltypen
Ed25519 und ECDSA P-256, P-384 und P-521. Der Secure Enclave erzeugt P-256 auf geeigneten Geräten. Der Import unterstützt OpenSSH und ECDSA-PEM (SEC1/PKCS#8); verschlüsselte PEM-Dateien und RSA werden nicht unterstützt.
Dem Server vertrauen
Beim Verbinden werden Hostschlüssel per SHA256-Fingerprint geprüft. Ändert sich ein vertrauter Schlüssel, wird die Verbindung blockiert.
Der Befehl und die Menüs stammen aus der App. Auf deinem Server gelten die Regeln deiner SSH-Konfiguration.
Port 22.
In deiner Hosentasche.
Dein nächster Server ist einen Tipp entfernt.
Sag mir BescheidFür iPhone und iPad · ab iOS 27